סדרה חדשה: תיקון 13 בפועל — 10 אתגרים שכל DPO, CISO ומנהל GRC יפגשו. בשבועות הקרובים נשתף 10 אתגרים שאנחנו פוגשים שוב ושוב בארגונים שמנסים ליישם את דרישות תיקון 13 ותקנות הגנת הפרטיות. לא נתמקד רק בדרישות החוק, אלא גם בשאלה איך מנהלים אותן.
בחלק הראשון: מיפוי מאגרי מידע.
הקובץ שכבר לא משקף את המציאות
אם מיפוי מאגרי המידע שלכם עדיין נמצא בקובץ בשם "מיפוי_מאגרים_סופי_גרסה_4.xlsx", כנראה שהוא כבר לא משקף את המציאות. לא בגלל שמישהו לא עשה את עבודתו, אלא בגלל שהארגון השתנה.
במהלך השנה נוספו שירותי ענן, מערכות AI, ספקים חדשים, סביבות פיתוח, ממשקים ומקורות מידע נוספים — אבל מיפוי המאגרים נשאר בדיוק כפי שהיה ביום שבו מילאו את האקסל. וכאן מתחילה הבעיה.
מה תיקון 13 דורש באמת
תיקון 13 לא דורש רק רשימת מאגרים. הוא דורש להכיר את המידע האישי, להבין את מטרות העיבוד, לדעת מי ניגש אליו, מי מעבד אותו, מהם הסיכונים הקיימים וכיצד הם מנוהלים. ולכן המיפוי צריך להיות חי.
מה חייב להופיע במסמך הגדרות המאגר
הבסיס המשפטי למיפוי הוא תקנה 2 לתקנות הגנת הפרטיות (אבטחת מידע), התשע"ז-2017. לפיה, בעל מאגר מידע מגדיר במסמך הגדרות מאגר לפחות את הנושאים האלה:
- תיאור כללי של פעולות האיסוף והשימוש במידע
- מטרות השימוש במידע
- סוגי המידע השונים הכלולים במאגר
- העברת מידע אל מחוץ לישראל — מטרה, ארץ יעד, אופן ההעברה וזהות הנעבר
- פעולות עיבוד מידע באמצעות מחזיק (ספק חיצוני)
- הסיכונים העיקריים לפגיעה באבטחת המידע ואופן ההתמודדות עמם
- שמות מנהל המאגר, מחזיק המאגר והממונה על אבטחת המידע, אם מונה
התקנות גם קובעות שהמסמך לא נכתב פעם אחת: יש לעדכן אותו בכל שינוי משמעותי, לבחון את הצורך בעדכון בכל שנה עד 31 בדצמבר, ולבדוק אחת לשנה שהמידע במאגר אינו רב מהנדרש למטרותיו. במילים אחרות — הדרישה למיפוי חי כתובה בתקנות עצמן.
מבנה המאגר ורשימת המצאי
לצד מסמך ההגדרות, תקנה 5 דורשת להחזיק מסמך מעודכן של מבנה המאגר ורשימת מצאי של מערכותיו, ובהם:
- תשתיות ומערכות חומרה, רכיבי תקשורת ואבטחת מידע
- מערכות התוכנה להפעלת המאגר, לניהולו, לניטורו ולאבטחתו
- תוכנות וממשקים לתקשורת אל מערכות המאגר וממנו
- תרשים הרשת שבה פועל המאגר
- תאריך העדכון האחרון של המסמך ושל רשימת המצאי
מסמך ההגדרות מתאר מה המאגר עושה; רשימת המצאי מתארת על מה הוא רץ. מיפוי טוב מחבר בין השניים.
רישום והודעה לרשות לפי תיקון 13
לפי הרשות להגנת הפרטיות, תיקון 13 מבחין בין מאגרי מידע החייבים ברישום לבין מאגרים שאינם חייבים ברישום אך כוללים מידע בעל רגישות מיוחדת בהיקפים משמעותיים. מאגר שכולל מידע כזה על יותר מ-100,000 בני אדם מחייב את בעל השליטה בו:
- להודיע לרשות על קיום המאגר ופרטיו — תוך 30 ימים מהיום שבו התקיים התנאי
- להעביר לרשות עותק של מסמך הגדרות המאגר
- לעדכן את הרשות בכל שינוי בפרטים או בהפסקת פעילות המאגר
כלומר, מסמך הגדרות המאגר הוא כבר לא רק מסמך פנימי — במקרים האלה הוא נמסר לרגולטור, ולכן חייב לשקף את המציאות.
איך עושים מיפוי מאגרי מידע: חמישה שלבים
- איתור — רשימת כל המערכות והתהליכים שבהם נאסף או נשמר מידע אישי: מערכות ליבה, שירותי ענן, כלי AI, קבצים משותפים וספקים.
- הגדרה — לכל מאגר: סוגי המידע, מטרות השימוש, בעלי התפקידים ומי ניגש למידע.
- ספקים והעברות — מי מעבד את המידע עבורכם, האם יש הסכם עיבוד, והאם המידע עובר אל מחוץ לישראל. ראו גם ניהול גורמים חיצוניים ושרשרת האספקה.
- סיכונים ובקרות — הסיכונים העיקריים לכל מאגר, רמת האבטחה החלה עליו והבקרות שמטפלות בהם.
- תחזוקה — בעלות ברורה על עדכון המיפוי, טריגר לעדכון בכל שינוי משמעותי, ובחינה שנתית עד 31 בדצמבר.
איך נראה מיפוי חי
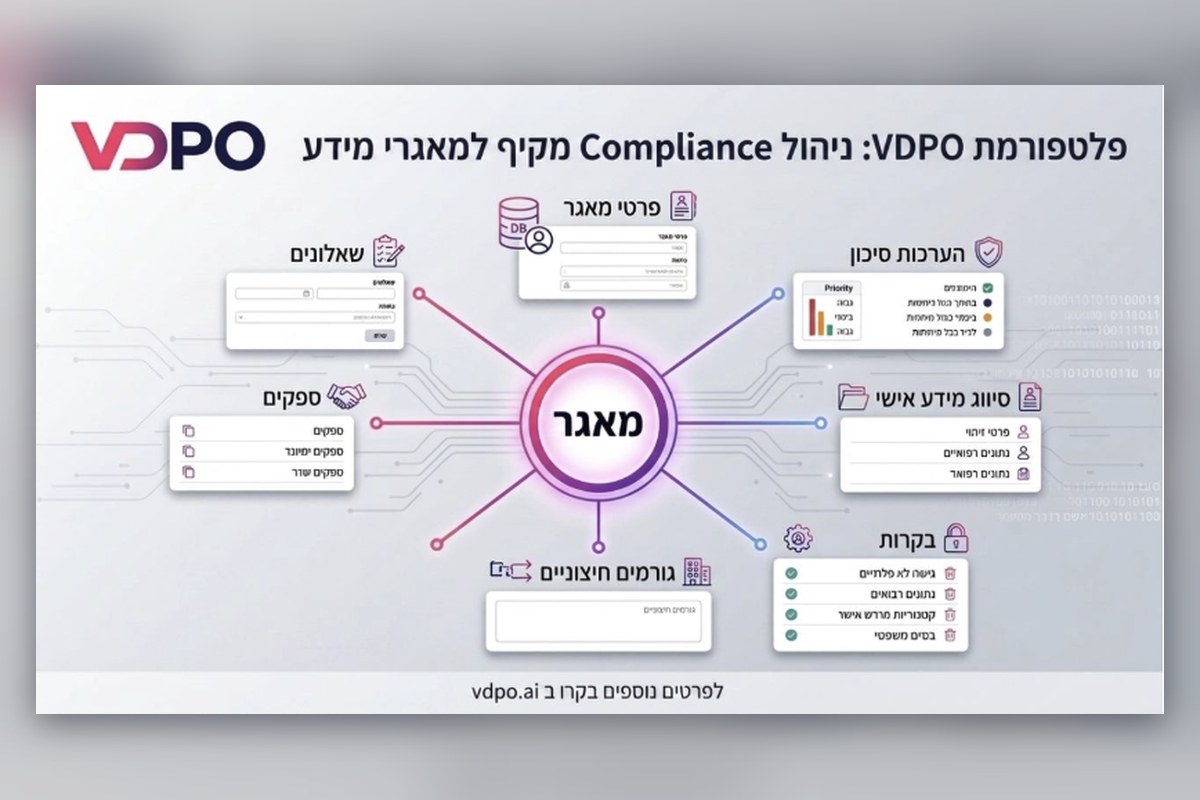
זו בדיוק הגישה של פלטפורמת VDPO לניהול הגנת פרטיות. במקום קובץ סטטי, כל מאגר מידע מנוהל כישות דינמית המקושרת לכל מה שמשפיע עליו:
- סוגי המידע האישי שנאספים ומעובדים במאגר
- מטרות העיבוד
- בעלי המאגר
- ספקים חיצוניים וסטטוס ה-DPA שלהם
- סיכונים והערכות סיכון
- בקרות (Controls)
- משימות ותזכורות
כשמשהו משתנה בארגון, גם תמונת המצב מתעדכנת.
ממסמך לכלי עבודה יומיומי
כך מיפוי מאגרי המידע הופך ממסמך לכלי עבודה יומיומי עבור ה-DPO וה-CISO, ומשקף מצב קיים להנהלה.
לסיכום
ומה אצלכם? איזה מידע נוסף צריך לקשר אל מאגר המידע — הסכמים, מערכות, משאבים? מה חסר לכם ביום-יום? שתפו אותנו בתגובה לפוסט המקורי ב-LinkedIn, ונתייחס לנושא אחד מהם בפוסט הבא בסדרה.
שאלות נפוצות
מהו מסמך הגדרות מאגר?
מסמך שבעל מאגר מידע נדרש להכין לפי תקנה 2 לתקנות הגנת הפרטיות (אבטחת מידע), ובו לפחות: תיאור פעולות האיסוף והשימוש במידע, מטרות השימוש, סוגי המידע, העברות מידע אל מחוץ לישראל, עיבוד באמצעות מחזיק, הסיכונים העיקריים ואופן ההתמודדות עמם, ושמות מנהל המאגר, המחזיק והממונה על אבטחת המידע.
כל כמה זמן צריך לעדכן את מיפוי מאגרי המידע?
לפי התקנות, יש לעדכן את מסמך הגדרות המאגר בכל שינוי משמעותי, ולבחון את הצורך בעדכון בכל שנה עד 31 בדצמבר. בנוסף, אחת לשנה יש לבחון אם המידע שנשמר במאגר אינו רב מהנדרש למטרותיו.
האם כל מאגר מידע חייב ברישום?
לא. תיקון 13 מבחין בין מאגרי מידע החייבים ברישום לבין מאגרים שאינם חייבים ברישום אך כוללים מידע בעל רגישות מיוחדת בהיקף משמעותי, שעליהם חלה חובת הודעה לרשות להגנת הפרטיות. ההוראות המדויקות קבועות בסעיף 8א לחוק.
מתי חלה חובת הודעה לרשות על מאגר מידע?
כשמאגר כולל מידע בעל רגישות מיוחדת על יותר מ-100,000 בני אדם. בעל השליטה במאגר צריך להודיע לרשות תוך 30 ימים, להעביר עותק של מסמך הגדרות המאגר ולעדכן את הרשות בכל שינוי.
מה ההבדל בין מסמך הגדרות המאגר לרשימת המצאי?
מסמך הגדרות המאגר מתאר מה המאגר עושה: סוגי המידע, המטרות, ההעברות, המחזיקים והסיכונים (תקנה 2). מבנה המאגר ורשימת המצאי מתארים על מה הוא פועל: תשתיות, תוכנות, ממשקים ותרשים רשת (תקנה 5).
מקורות
- תקנות הגנת הפרטיות (אבטחת מידע), התשע"ז-2017 — נוסח ברשומות — תקנות 2 ו-5
- תקנות הגנת הפרטיות (אבטחת מידע) — עמוד הרשות — gov.il, הרשות להגנת הפרטיות
- חובת הודעה לרשות להגנת הפרטיות על מאגר מידע — gov.il, הרשות להגנת הפרטיות
- חוק הגנת הפרטיות, התשמ"א-1981 — סעיף 8א
רוצים לראות איך נראה מיפוי חי?
VDPO מנהלת כל מאגר מידע כישות חיה — מקושרת לספקים, סיכונים ובקרות. השאירו פרטים ונחזור אליכם בהקדם.