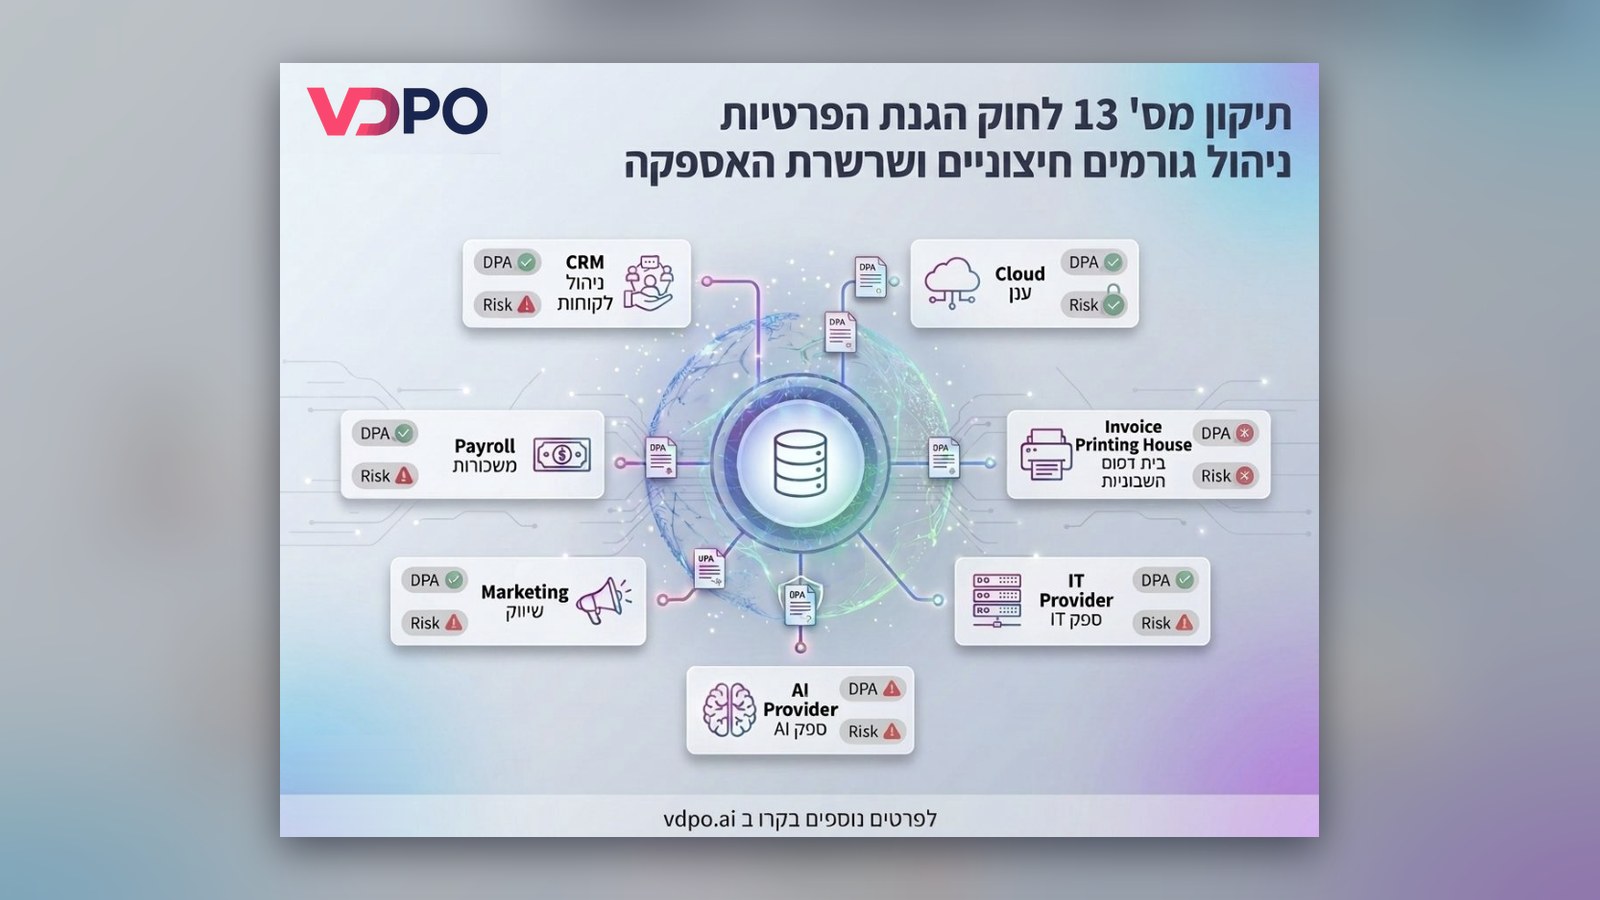
זהו האתגר השלישי בסדרה תיקון 13 בפועל — 10 אתגרים שכל CISO, DPO ומנהל GRC יפגשו. באתגר הקודם עסקנו בניהול בקשות נושאי מידע. הפעם: גורמים חיצוניים ושרשרת האספקה.
המידע כבר לא נשאר רק אצלכם
יש משהו משותף כמעט לכל ארגון היום: המידע של הארגון כבר לא נשאר רק אצל הארגון. מערכת השכר בענן, CRM, מערכת דיוור, שירותי IT, אחסון בענן, חברות מיקור חוץ, ולעיתים ספקים שלא היינו חושבים עליהם בהקשר של פרטיות — אבל המידע שלנו נגיש להם. וכאן מתחיל אתגר המיפוי.
ארבעה קשיים שחוזרים שוב ושוב
- הסכמים ישנים (Legacy DPAs) — חוזים שנחתמו לפני יותר מ-4 שנים
- שאלונים שנתקעים בדרך — קובצי Word או Excel שנשלחים לספק ועוברים בין כמה גורמים
- ניהול באקסלים — עשרות גורמים חיצוניים, ולא ברור מי עבר Due Diligence, מי חתום על הסכם DPA, איזה הסכם בתוקף ומתי צריך לבצע בחינה מחדש
- חוסר הקשר — גם כשיש רשימת ספקים מסודרת, לא תמיד ברור איזה ספק נוגע באיזה מאגר מידע, איזה סוג מידע הוא מעבד ומה רמת הסיכון שנגזרת מכך
איך הופכים את זה לתהליך רציף ומנוהל
איך הופכים את זה מתהליך בירוקרטי לתהליך רציף ומנוהל? ב-VDPO:
- מתעדים את כל הגורמים החיצוניים במקום אחד — מיפוי ספקים וסיווג לפי רמת סיכון וקריטיות
- מתעדים את הקשרים למאגרי המידע — אפשר לראות איזה ספק נוגע באיזה מאגר, איזה מידע הוא מעבד ומה המשמעות מבחינת הסיכון
- בדיקות נאותות — שליחת שאלונים, ריכוז התשובות, זיהוי פערים ומעקב אחר הטיפול בהם
- ניהול הסכמים ו-DPA — מעקב אחר הסכמים, נספחי אבטחת מידע ותאריכי חידוש, עם תזכורות בזמן
- תמונה אחת של הסיכון — ניהול ספקים, מאגרי מידע וסיכונים מתחבר לתמונה אחת
בדרך זו, ניהול שרשרת האספקה הופך לנכס מנוהל ומדיד.
לסיכום
באילו גורמים חיצוניים או שירותי ענן לא שגרתיים נתקלתם במהלך מיפוי? ספק חיצוני שמדפיס חשבוניות או שולח אותן במייל, למשל. שתפו אותנו בתגובה לפוסט המקורי ב-LinkedIn.
רוצים לראות איך VDPO מנהלת את הספקים שלכם?
VDPO מרכזת ספקים, הסכמי DPA, שאלוני נאותות וסיכונים — ומקשרת הכול למאגרי המידע. השאירו פרטים ונחזור אליכם בהקדם.