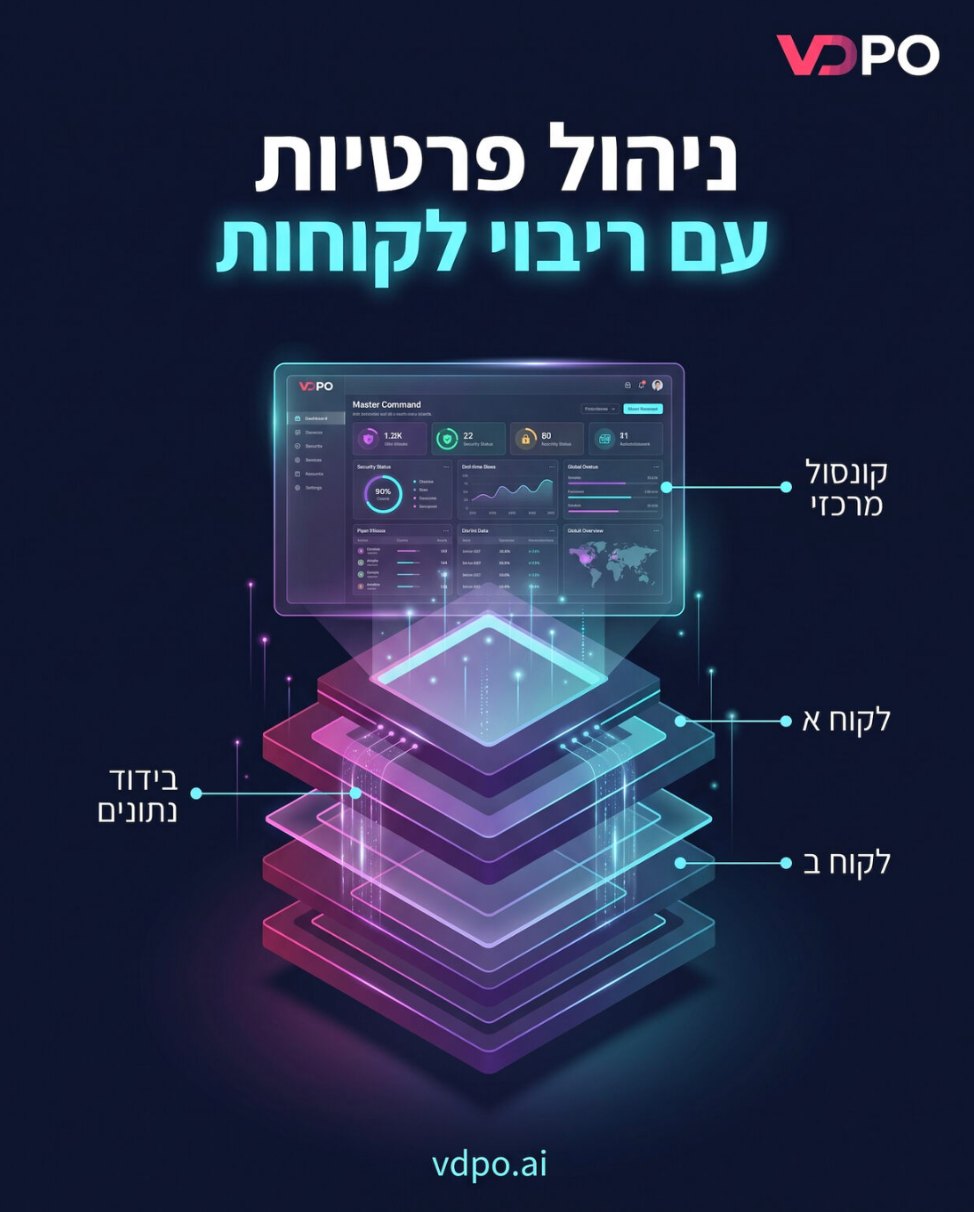
זהו האתגר השישי בסדרה תיקון 13 בפועל — 10 אתגרים שכל CISO, DPO ומנהל GRC יפגשו. באתגר הרביעי עסקנו באיסוף עדויות ושאלוני אבטחה מספקים. הפעם: האתגר של מי שנותנים שירות לכמה לקוחות במקביל — ממוני פרטיות ויועצי GRC.
תקורה שבולעת את הרווחיות
שירותי ממונה הגנת פרטיות במיקור חוץ דורשים ניהול של מספר לקוחות במקביל, כדי לשמור על רווחיות תפעולית. בפועל, יועצי GRC וממוני פרטיות שורפים שעות יקרות על תקורה ניהולית ותפעולית: לקוחות בתיקיות נפרדות, אקסלים וקבצים מבוזרים. שיטת עבודה כזו מקשה לגדול ולצמוח.
מעבר לזמן המבוזבז, היא מגדילה משמעותית את הסיכון המקצועי של היועץ. בלי יכולת לשכפל תבניות עבודה ונהלים מלקוח אחד לאחר, נאלצים לייצר הכול מחדש עבור כל לקוח.
חובת הדיווח המיידי לא מחכה לתחקיר
ב-21 ביולי 2026 פרסמה הרשות להגנת הפרטיות עיצום כספי בסך 256,000 ש"ח על קופת חולים מאוחדת, בגין אי-דיווח מיידי על אירוע אבטחה חמור, לראשונה מאז כניסתו לתוקף של תיקון 13. לפי הודעת הרשות, האירוע היה תקלה טכנולוגית במערכת דיגיטלית שאפשרה במקרים מסוימים גישה לא מורשית למידע רפואי של מבוטחים. הקופה ידעה עליו כבר בנובמבר 2025, והדיווח לרשות הגיע רק כחודשיים לאחר פניית המבוטח שחשף אותו.
כשמנהלים לקוחות בצורה מבוזרת, אין דרך נוחה לתעדף משימות כדי להקטין את הסיכון של הלקוח ושל ממונה הפרטיות. הסיכון שאירוע אבטחה או חריגה רגולטורית אצל אחד הלקוחות יפוספסו בשל עומס העבודה הוא ממשי, וחושף את היועץ לפגיעה במוניטין ואף לטענות על רשלנות מקצועית.
איך פותרים את זה נכון
מה כדאי לבדוק כשבוחרים מערכת לניהול פרטיות עבור מספר לקוחות:
- ארכיטקטורת Multi-Tenant — פלטפורמה שמאפשרת לנהל לקוחות רבים על תשתית מרכזית אחת.
- בידוד נתונים בין לקוחות — נתוני כל לקוח נשארים נפרדים, גם כשהם יושבים על אותה תשתית.
- התאמה לחוק ולרגולציה הישראלית — מערכת שמותאמת לדרישות תיקון 13 ולתקנות אבטחת המידע.
- קונסול אחד לכל הלקוחות — ניהול לקוחות מרובים ממקום אחד, בלי לעבור בין תיקיות וקבצים.
- תמונת מצב על כלל הלקוחות — מסך שמציג בבת אחת את המצב בכל לקוח.
- תעדוף סיכונים בין לקוחות — תצוגה שמאפשרת להבין מה דחוף היום ובאיזה לקוח.
- שכפול תבניות עבודה — נהלים ותבניות שנכתבו פעם אחת ומשוכפלים בקלות ללקוח הבא.
בפלטפורמת VDPO ניהול הפרטיות מתבצע במקום אחד. על שירות DPO דרך שותפי VDPO ועל מינוי ממונה הגנת פרטיות לפי תיקון 13 אפשר לקרוא בנפרד.
לסיכום
איך אתם מתמודדים עם זה? איך אתם מוודאים שלא מתפספסים תאריכי יעד וסיכונים בין הלקוחות השונים, ואיזו משימה חוזרת גוזלת מכם הכי הרבה שעות? שתפו אותנו בתגובה לפוסט המקורי ב-LinkedIn.
מקורות
- הרשות להגנת הפרטיות הטילה עיצום כספי על קופת חולים 'מאוחדת' — gov.il, הרשות להגנת הפרטיות, 21.07.2026
- הפוסט המקורי של VDPO ב-LinkedIn — 19.10.2026
רוצים לראות איך VDPO מנהלת פרטיות במקום אחד?
ניהול פרטיות, תבניות ותמונת מצב במקום אחד. השאירו פרטים ונחזור אליכם בהקדם.